در بانکداری، یک عدد اشتباه فقط یک خطای ساده نیست.
اگر مانده یک حساب، اطلاعات هویتی یک مشتری، سابقه یک تراکنش یا عددی که در گزارش ریسک به رگولاتور ارسال میشود نادرست باشد، اثر آن میتواند از یک اصلاح ساده در سامانه فراتر برود و به تصمیم اعتباری، کشف تقلب، مدیریت ریسک یا رعایت مقررات آسیب بزند.
به همین دلیل، حاکمیت داده در صنعت بانکی بیش از آنکه درباره جمعآوری و نگهداری اطلاعات باشد، درباره پاسخ به یک سؤال اساسی است:
آیا بانک میتواند به داده خود اعتماد کند و در صورت نیاز، منشأ و مسیر آن را نشان دهد؟
در سال ۲۰۲۶، نهادهای ناظر بانکی همچنان روی همین نقطه تمرکز دارند. کمیته بال، بانک مرکزی اروپا و سازمان بانکداری اروپا همگی بر کیفیت، یکپارچگی، بهموقع بودن، ردیابی و قابلیت اتکای دادههای بانکی تأکید کردهاند.
چرا حاکمیت داده در بانکها یک مسئله حیاتی است؟
داده بانکی در یک محل تولید نمیشود. اطلاعات مشتری ممکن است در سامانههای بانکداری متمرکز، شعب، کارت، اینترنتبانک، همراهبانک و سامانههای اعتبارسنجی ایجاد شود. داده تراکنش نیز در مسیرهای مختلف پرداخت، تسویه، حسابداری، کشف تقلب و گزارشگری مورد استفاده قرار میگیرد.
مشکل از جایی آغاز میشود که یک مفهوم در سامانههای مختلف، تعریف یا کیفیت یکسانی نداشته باشد.
حتما بخوانید : معماری فنی کاتالوگ داده در خدمت حاکمیت داده
برای مثال، اگر «مشتری فعال»، «مانده تسهیلات» یا «تراکنش مشکوک» در دو سامانه با منطق متفاوت محاسبه شود، بانک در نهایت چند عدد متفاوت برای یک واقعیت واحد خواهد داشت.
این موضوع فقط کیفیت داده نیست؛ مستقیماً به مدیریت ریسک، گزارشگری بانکی و تطبیق مقررات مربوط میشود.
مقیاس این مسئله را میتوان در نظام نظارتی اروپا دید. سازمان بانکداری اروپا در گزارش منتشرشده در سال ۲۰۲۶ اعلام کرد که مقامهای ناظر در سال ۲۰۲۵، ۶۷۱ درخواست ساختاریافته داده از بانکها داشتهاند که مجموعاً ۹۷۸٬۱۰۹ نقطه داده را شامل میشده است. بخش زیادی از این درخواستها نیز دورهای و تکرارشونده بودهاند.
وقتی چنین حجمی از داده باید بارها و برای اهداف مختلف تولید شود، بانک به یک تعریف مشترک، مالکیت روشن و مسیر قابل ردیابی برای داده نیاز دارد.
استانداردسازی دادههای تراکنش بانکی چه مشکلی را حل میکند؟
یکی از مهمترین کاربردهای حاکمیت داده بانکی، ایجاد زبان مشترک برای دادههای تراکنشی است.
یک تراکنش فقط «مبلغ» نیست. مشخصاتی مانند فرستنده، گیرنده، حساب، زمان، نوع عملیات، کانال، ارز، وضعیت، مرجع و اطلاعات تکمیلی باید در تمام مراحل پردازش معنای مشخصی داشته باشند.
اینجا استاندارد ISO ۲۰۰۲۲ اهمیت پیدا میکند. ISO ۲۰۰۲۲ یک رویکرد استاندارد برای مدلسازی پیامهای مالی و تعریف مشترک مفاهیم کسبوکاری است و مخزن آن شامل فرهنگ داده، مدل کسبوکار و تعاریف پیامهای مالی است. ویرایش فعلی این استاندارد در آوریل ۲۰۲۶ منتشر شده و مجموعه پیامها نیز در طول ۲۰۲۶ بهروزرسانی شدهاند.
اهمیت ISO ۲۰۰۲۲ فقط در قالب پیام نیست. بخش مهمتر، معنای مشترک داده است؛ یعنی سیستمهای مختلف بتوانند درباره یک مفهوم مالی، برداشت یکسانی داشته باشند.
برای نمونه، نسخههای جاری پیامهای مربوط به پرداخت، انتقال وجه و مدیریت حساب در مخزن ISO ۲۰۰۲۲ در سال ۲۰۲۶ بهروزرسانی شدهاند.
با این حال، استفاده از یک استاندارد پیام بهتنهایی حاکمیت داده ایجاد نمیکند. بانک همچنان باید مشخص کند این داده در داخل سازمان از کجا میآید، چه کسی مسئول آن است، چه قواعد کیفی بر آن اعمال میشود و کجا مورد استفاده قرار میگیرد.
BCBS ۲۳۹ و مدیریت دادههای ریسک در بانکها
در سطح بینالمللی، BCBS ۲۳۹ یکی از مهمترین چارچوبها برای حاکمیت و مدیریت دادههای ریسک بانکی است.
کمیته بال در ژانویه ۲۰۲۶ دوباره تأکید کرد که توانایی بانک برای تجمیع دقیق، کامل و بهموقع دادههای ریسک برای شناسایی و مدیریت ریسکهای مهم حیاتی است. همین گزارش، Data Lineage را یکی از چالشهای باقیمانده بانکها معرفی میکند؛ بهخصوص در محیطهایی که ترکیبی از سامانههای قدیمی و معماریهای توزیعشده دارند.
بانک مرکزی اروپا نیز در برنامه نظارتی ۲۰۲۶ تا ۲۰۲۸ اعلام کرده است که ضعفهای مربوط به چارچوبهای تجمیع و گزارشدهی دادههای ریسک یا RDARR همچنان باید برطرف شوند. بررسیهای نظارتی این نهاد، ضعف در حاکمیت داده، معماری فناوری و یکپارچگی داده را همچنان مشاهده کرده است.
بنابراین BCBS ۲۳۹ دیگر صرفاً یک موضوع مربوط به واحد ریسک نیست؛ به مسئلهای در سطح معماری اطلاعات و حاکمیت داده سازمان تبدیل شده است.
CDE در بانکداری چیست و چرا مهم است؟
همه دادههای بانک اهمیت یکسانی ندارند.
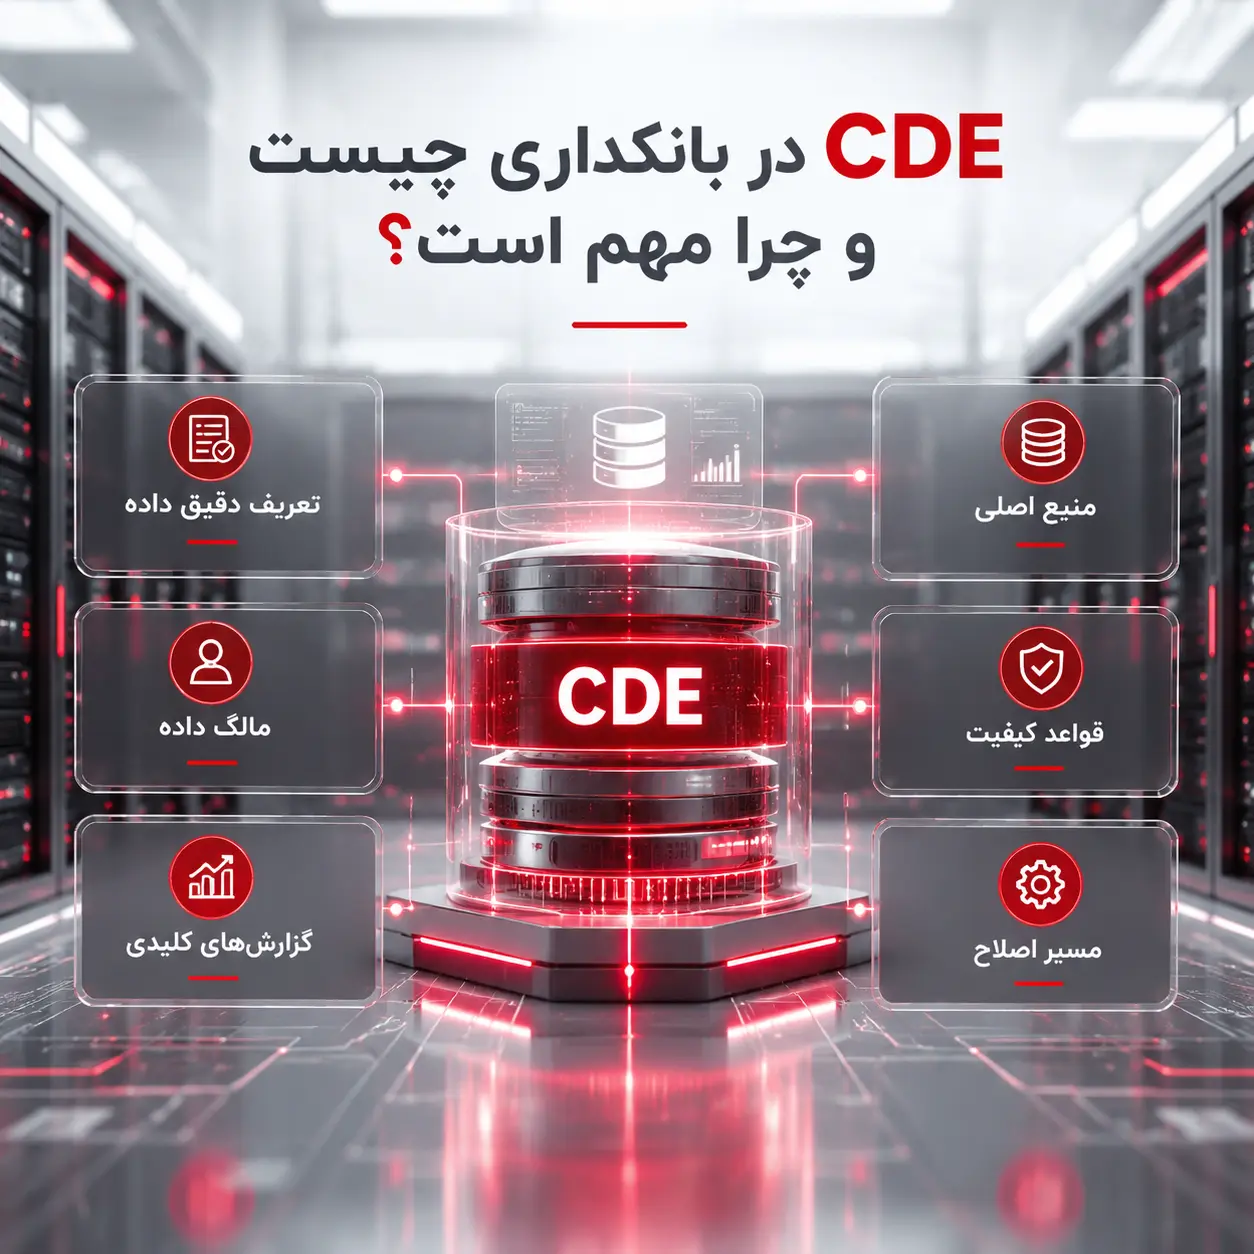
CDE یا Critical Data Element به دادهای گفته میشود که برای یک فرایند مهم، گزارش، ریسک یا الزام نظارتی اهمیت حیاتی دارد.
در یک بانک، ممکن است شناسه مشتری، کد شعبه، مانده تسهیلات، مبلغ تراکنش، وضعیت حساب یا برخی دادههای مرتبط با مشتری و ریسک، جزو دادههای حیاتی باشند.
نکته مهم این است که برای چنین دادههایی فقط «ذخیرهسازی» کافی نیست. بانک باید حداقل این موارد را مشخص کند:
تعریف دقیق داده چیست؟
منبع اصلی آن کدام سامانه است؟
چه واحدی مالک آن است؟
چه قواعدی کیفیت آن را کنترل میکند؟
در کدام گزارشها و تصمیمها استفاده میشود؟
در صورت تغییر یا خطا، چه مسیری برای اصلاح وجود دارد؟
این رویکرد باعث میشود برنامه حاکمیت داده در بانکها از یک سند کلی به سازوکاری قابل اجرا تبدیل شود.
Data Lineage؛ بانک باید مسیر هر عدد مهم را بداند
یکی از واژههایی که در سالهای اخیر اهمیت بیشتری پیدا کرده، Data Lineage یا تبار داده است.
تصور کنید عدد «مانده تسهیلات» در یک گزارش مدیریتی تغییر کرده است. سؤال ساده این است: این عدد از کدام جدول آمده؟ از کدام سامانه وارد شده؟ چه تبدیلهایی روی آن انجام شده؟ چه زمانی بهروزرسانی شده و در نهایت کدام گزارش از آن استفاده کرده است؟
Data Lineage برای پاسخ به همین سؤالهاست.
کمیته بال در ژانویه ۲۰۲۶ تصریح کرده است که ردیابی داده از مبدأ تا مصرف نهایی برای تأیید کیفیت داده اهمیت دارد، اما سامانههای قدیمی و پراکندگی منابع داده، پیادهسازی و نگهداری این مسیر را دشوار کردهاند.
در عمل، هرچه بانک بیشتر به گزارشهای خودکار، تحلیل پیشرفته و هوش مصنوعی متکی شود، اهمیت تبار داده بیشتر خواهد شد.
امنیت داده بانکی فقط کنترل دسترسی نیست
امنیت داده در بانکداری با حاکمیت داده ارتباط مستقیم دارد.
مشخص بودن طبقهبندی داده، سطح دسترسی، مالک داده، ثبت رخدادهای دسترسی و نحوه انتقال و نگهداری اطلاعات، بخشی از همین زنجیره است.
در ایران نیز این موضوع صرفاً یک توصیه فنی نیست. در دستورالعمل حداقل الزامات ناظر بر استقرار نظام کنترلهای داخلی در مؤسسات اعتباری که بانک مرکزی در سال ۱۴۰۲ ابلاغ کرده، برای مؤسسات اعتباری تدوین برنامه مدیریت داده، تأیید منابع داده، تعیین الزامات کیفیت، ارزیابی صحت داده، انتقال و ذخیرهسازی امن اطلاعات و تعیین طبقهبندی و سطوح دسترسی پیشبینی شده است.
در سمت بینالمللی نیز DORA، تابآوری دیجیتال مؤسسات مالی را به موضوعی جدیتر تبدیل کرده است. نخستین گزارش سالانه رخدادهای مهم فناوری اطلاعات تحت DORA در ژوئن ۲۰۲۶ منتشر شد و بر بههمپیوستگی و فرامرزی شدن ریسکهای فناوری در بخش مالی تأکید کرد.
حاکمیت داده و مبارزه با پولشویی؛ داده باکیفیت، شرط کشف الگوهای مشکوک
در مبارزه با پولشویی، مسئله فقط داشتن یک مدل تحلیلی نیست. الگوریتم باید بتواند دادههای درست و قابل اتکایی درباره مشتری، حساب، تراکنش و ارتباط میان آنها دریافت کند.
یک پژوهش منتشرشده در سال ۱۴۰۳ با مطالعه موردی بانک ملت، مشخصاً به طراحی چارچوب حاکمیت داده برای مبارزه با پولشویی در نظام بانکی ایران پرداخته و نقش کیفیت داده، فناوری و هوش مصنوعی را در این حوزه برجسته کرده است.
این اهمیت در سال ۲۰۲۶ نیز بیشتر شده است. سازمان بانکداری اروپا در ارزیابی ریسک ژوئن ۲۰۲۶، کیفیت داده، سوگیری، امنیت داده و ریسکهای ناشی از استفاده از هوش مصنوعی را از جمله مسائل مهم پیش روی بانکها دانسته است.
بنابراین حاکمیت داده و مبارزه با پولشویی دو موضوع جدا از هم نیستند؛ کیفیت داده مستقیماً بر کیفیت تشخیص الگوهای غیرعادی اثر میگذارد.
وضعیت حاکمیت داده بانکی در ایران
در ایران، حرکت به سمت حاکمیت داده در شبکه بانکی از چند سال قبل وارد مرحله عملی شده است.
بانک مرکزی علاوه بر الزام مؤسسات اعتباری به تدوین برنامه مدیریت داده، در توسعه سامانههای نظارتی خود نیز بر یکپارچهسازی اطلاعات دریافتی از بانکها و ایجاد سازوکار حاکمیت داده تأکید کرده است.
در سال ۱۴۰۵ نیز بحث فقط به گزارشگری محدود نمانده است. در یک گزارش منتشرشده در مهر ۱۴۰۵، معاون عملیات شرکت خدمات انفورماتیک، دادههای تراکنشی شبکه بانکی را یکی از زیرساختهای مهم توسعه هوش مصنوعی در صنعت بانکداری دانسته و بر اهمیت مالکیت و چارچوب بهرهبرداری از این دادهها تأکید کرده است.
همچنین در تازهترین مباحث صنعت فناوری مالی ایران، موضوعاتی مانند حاکمیت داده، مراکز داده مالی، تابآوری و نقش شرکتهای فناوری نظارتی یا RegTech بیش از گذشته در کنار یکدیگر مطرح میشوند.
این روند نشان میدهد مسئله بانکهای ایرانی دیگر فقط «داده بیشتر» نیست؛ مسئله، استفاده قابلکنترل، استاندارد و قابلاعتماد از داده است.
بانکها برای حاکمیت داده از کجا شروع کنند؟
یک برنامه عملی حاکمیت داده در صنعت بانکی میتواند به جای شروع از کل سازمان، از چند حوزه پرریسک و پرمصرف آغاز شود.
اول، دادههای حیاتی مانند مشتری، حساب، تراکنش، تسهیلات و دادههای نظارتی مشخص شوند.
دوم، برای هر CDE تعریف، مالک، منبع، قواعد کیفیت و محل مصرف مشخص شود.
سوم، مسیر Data Lineage برای مهمترین گزارشها و شاخصهای ریسک ایجاد شود.
چهارم، قواعد کیفیت، دسترسی و امنیت بهصورت مستمر پایش شوند؛ نه فقط زمانی که گزارش نظارتی در حال تهیه است.
و در نهایت، حاکمیت داده به معماری سامانههای بانکی، تحلیل داده و پروژههای هوش مصنوعی متصل شود.
جمعبندی
حاکمیت داده بانکی یعنی بانک بداند هر داده مهم چیست، از کجا آمده، چه کیفیتی دارد، چه کسی مسئول آن است و در نهایت در کدام تصمیم یا گزارش استفاده میشود.
BCBS ۲۳۹ بر کیفیت و بهموقع بودن دادههای ریسک تأکید میکند؛ ISO ۲۰۰۲۲ به ایجاد زبان مشترک برای پیامها و مفاهیم مالی کمک میکند؛ RDARR کیفیت تجمیع و گزارشدهی دادههای ریسک را به یک موضوع نظارتی تبدیل کرده و DORA نیز تابآوری داده و فناوری را جدیتر کرده است. در ایران نیز الزامات بانک مرکزی، در کنار حرکت صنعت بانکی به سمت تحلیل داده و هوش مصنوعی، اهمیت این موضوع را بیشتر کردهاند.
در نهایت، بانک دادهمحور بانکی نیست که فقط داده بیشتری جمع میکند؛ بانکی است که برای دادههای مهم خود، تعریف روشن، مالک مشخص، کیفیت قابل سنجش و مسیر قابل ردیابی دارد.